EdgeSSH从 Fork 到上线,可逐项核对
使用 GitHub Actions 创建或复用 Cloudflare 资源。无需手写 D1 ID,也无需在本地执行生产部署命令。
使用 GitHub Actions 创建或复用 Cloudflare 资源。无需手写 D1 ID,也无需在本地执行生产部署命令。
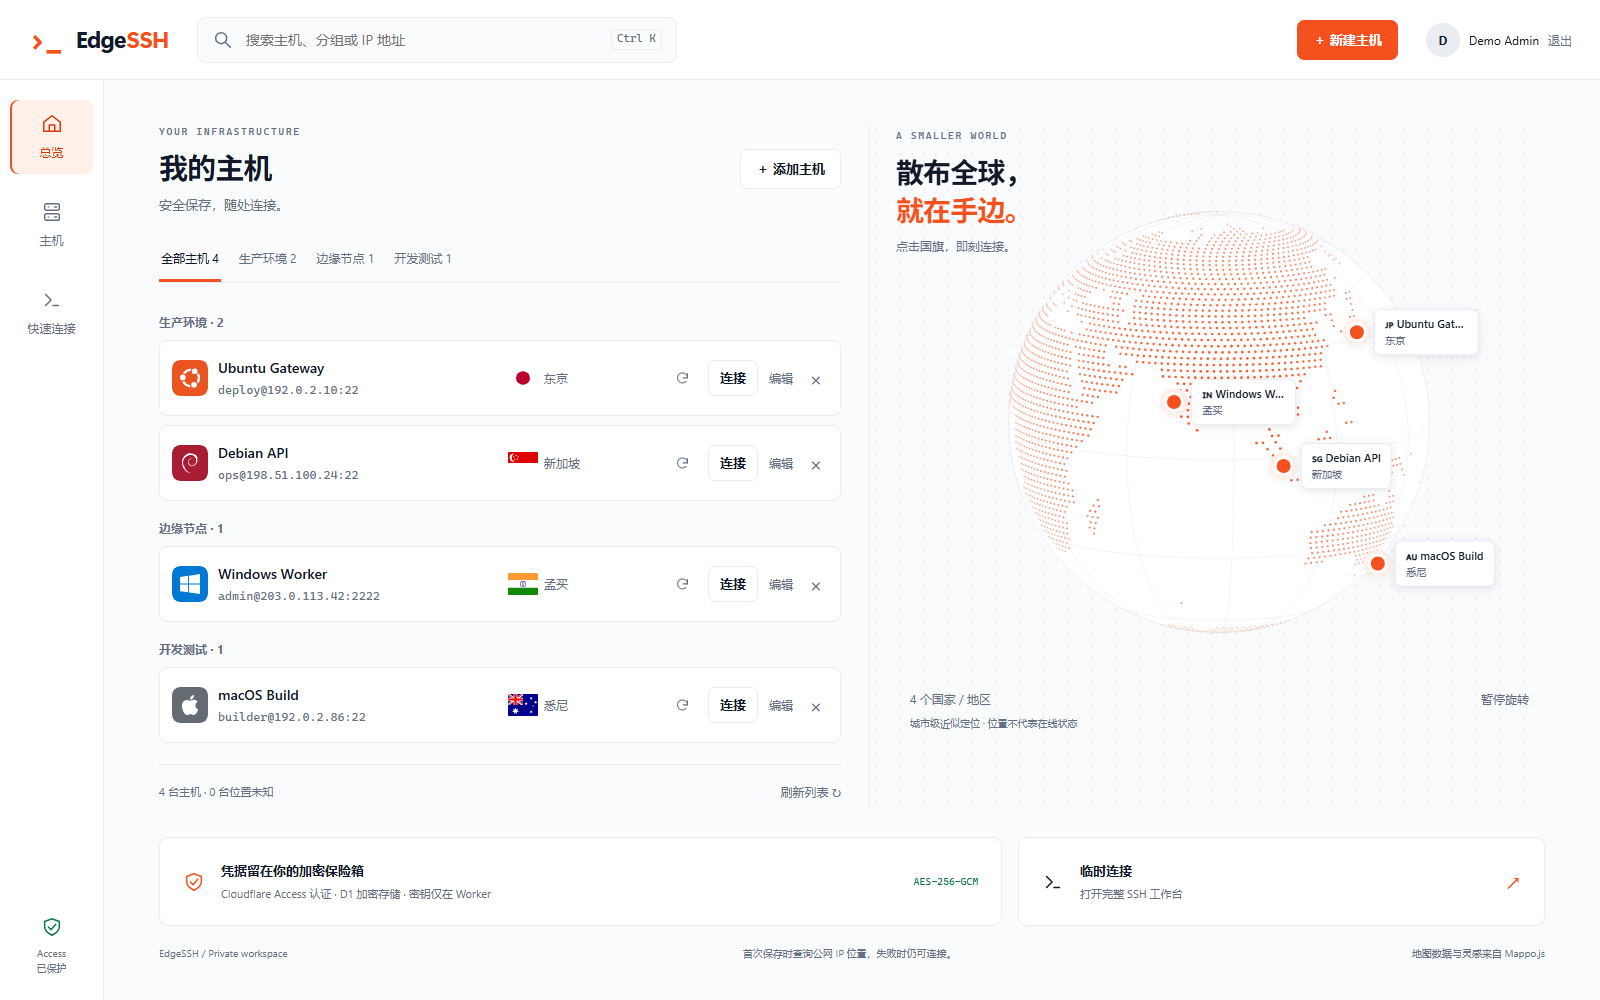
EdgeSSH 运行于 Cloudflare Workers。浏览器只连接 Worker,由独立 Durable Object 会话通过 TCP Socket 连接公网 SSH 服务。
查看安全边界接入域名,创建最小权限 API Token,并配置 Access 应用。
保存账户 ID、自定义域名与四项 Secret,名称通常保持默认。
Action 自动检查项目、创建或复用 D1、执行迁移并发布 Worker。
确认 Action 已同步 Access 参数与固定加密密钥,再完成验收。
EdgeSSH 面向个人管理员,不提供本地注册或匿名入口。Cloudflare Access 负责身份认证,Worker 在应用内再次校验 Access JWT。它不是端到端加密:Worker 在建立 SSH 会话时会处理明文凭据,因此 Cloudflare 账户和 Worker Secret 管理权限都属于信任边界。
开始完整部署